STK'lar ve hak savunucuları için şifre güvenliği: parola yöneticisi, iki adımlı doğrulama ve ekip kuralları
Bağışçı verisi, gönüllü listeleri ve kurum hesapları zayıf bir parola yüzünden riske girebilir. Rehber; parola yöneticisi, iki adımlı doğrulama ve ekip kurallarıyla atılacak adımları özetliyor.
Sivil toplum kuruluşları, bağımsız gazeteciler ve hak savunucuları için hesap güvenliği yalnızca dolandırıcılığa karşı bir önlem değil. Tek bir zayıf parola; bağışçı kayıtlarını, gönüllü iletişim listelerini, kampanya planlarını, hatta çalışanların güvenliğini tehlikeye atabilir. Her yıl mayısın ilk perşembesine denk gelen Dünya Parola Günü vesilesiyle hazırlanan bu rehber, bireylerin ve kurumların hemen uygulayabileceği adımları bir araya getiriyor.
Riskin sivil toplumda neden daha yüksek olduğunu Citizen Lab, Access Now ve Electronic Frontier Foundation (EFF) gibi kuruluşların raporları gösteriyor: aktivistler ve hak savunucuları; devlet destekli aktörlerin, hedefli oltalama (spear phishing) saldırılarının ve hesap ele geçirme girişimlerinin başlıca hedefleri arasında. Ekipçe kullanılan sosyal medya hesapları, ortak Drive klasörleri ve bağışçı yönetim sistemlerindeki tek bir açık, aylarca süren bir kampanyayı ya da yıllar içinde biriken kurum hafızasını kaybettirebilir. Türkiye'de ayrıca 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK), STK'ları veri sorumlusu sayıyor; bağışçı, üye, gönüllü ve faydalanıcı bilgileri yüksek hassasiyet taşıyor ve bir ihlal idari para cezasıyla sonuçlanabiliyor.
Bireyler için ilk adım bir parola yöneticisi. Onlarca hesabın her biri için güçlü ve farklı bir parolayı akılda tutmak mümkün değil; parolayı tarayıcıya kaydetmek, kâğıda yazmak ya da aynı parolayı her yerde kullanmak güvenlik açıklarının başlıca kaynağı. Ücretsiz ya da ücretsiz başlangıçlı seçenekler:
• Bitwarden: açık kaynak; ücretsiz sürümde parola sınırı yok, kâr amacı gütmeyen kuruluşlara ücretsiz Teams planı sunuyor.
• 1Password: kullanımı kolay; sınır geçişleri için Travel Mode gibi özellikleri var.
• Apple Şifreler ve Google Şifreler: bu ekosistemleri kullananlar için pratik bir başlangıç.
• KeePassXC: tamamen cihazda çalışan, buluta veri göndermeyen açık kaynak bir seçenek.
Yöneticinin ana parolası uzun, hatırlanması kolay ama tahmin edilmesi zor olmalı. ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST), en az 12 karakterli, mümkünse 4–5 kelimeden oluşan parola cümlelerini öneriyor; örneğin “Köpek-mavi-sandalye-kahve-2026”.
İkinci adım iki faktörlü doğrulama (2FA). Parola sızsa bile hesaba girişi durduran ikinci kilit bu; e-posta, Google ve Microsoft hesapları, sosyal medya, Drive, Mailchimp ve bağışçı sistemlerinde mutlaka açık olmalı. Yöntemler güçlüden zayıfa şöyle sıralanıyor:
• Donanım güvenlik anahtarı (YubiKey, Google Titan vb.): yüksek risk altındakiler için en sağlam yol.
• Doğrulama uygulaması (Google Authenticator, Authy ya da 1Password'ün yerleşik doğrulayıcısı).
• SMS kodu: SIM kart ele geçirme (SIM swap) saldırılarına açık olduğu için en zayıf seçenek; mümkünse kullanılmamalı. Türkiye'de çalışan pek çok aktivist için SMS'ten doğrulama uygulamasına geçmek ücretsiz ve büyük bir fark yaratıyor.
Üçüncü adım, e-posta adresinin geçmiş veri sızıntılarında yer alıp almadığını ücretsiz Have I Been Pwned servisiyle sorgulamak: https://haveibeenpwned.com/. Adres bir sızıntıda görünüyorsa, o adresle kullanılan bütün parolalar değiştirilmeli ve ilgili hesaplarda 2FA'nın açık olduğundan emin olunmalı.
Hedefli saldırı riski taşıyan gazeteciler ve hassas konularda çalışan savunucular için önerilen düzey, parolayı tümüyle devreden çıkarıp hesabı cihaza ve biyometriye bağlayan geçiş anahtarlarını (passkey) donanım anahtarıyla birlikte kullanmak; bu yöntem oltalamaya karşı çok daha dayanıklı. Bu durumdakiler, aktivist ve gazetecilere 7/24, ücretsiz ve Türkçe dahil birçok dilde teknik destek veren Access Now Digital Security Helpline'a başvurabilir: https://www.accessnow.org/help/. EFF'nin Surveillance Self-Defense kütüphanesinde de adım adım rehberler bulunuyor.
Kurumlarda en yaygın sorun ortak hesaplar. X, Instagram, Facebook, Mailchimp, Canva ve Google Workspace parolaları çoğu zaman bir WhatsApp grubunda, takvim notunda ya da Word dosyasında duruyor. Bitwarden Teams veya 1Password Business gibi kurumsal kasalar ise parolaları şifreli biçimde paylaşmaya, hangi hesaba kimin ne zaman eriştiğini kayda almaya ve ekipten ayrılan birinin erişimini tek adımda kapatmaya imkân veriyor.
KVKK açısından bir sızıntı yaşandığında kurumun gerekli teknik ve idari önlemleri aldığını kanıtlaması gerekiyor; parolaların bir mesajlaşma grubunda tutulması bu noktada savunulamaz. Asgari bir kurum politikası şunları içerebilir:
• bütün ekibe kurumsal parola yöneticisi sağlanması,
• tüm kurum hesaplarında 2FA'nın zorunlu tutulması,
• çalışan ya da gönüllü ayrıldığında erişimlerin nasıl kapatılacağını tarif eden yazılı bir kontrol listesi,
• yılda en az bir dijital güvenlik atölyesi,
• veri ihlalinde izlenecek iç prosedürün ve KVKK'ya bildirim için tanınan 72 saatlik sürenin bilinmesi.
Yazılı kurallar ancak uygulandığında işe yarıyor. Bir iki saatlik yıllık bir atölye bile ekipte farkındalık yaratıyor; yeni katılanların uyum sürecine parola yöneticisi kurulumu ve hesap kuralları eklenebiliyor; kimseyi utandırmadan, eğitim amaçlı zararsız bir oltalama e-postasıyla tatbikat yapılabiliyor. Parola güvenliği dijital güvenliğin ilk katmanı; VPN, güvenli mesajlaşma, cihaz şifreleme ve düzenli yedekleme bu temelin üzerine ekleniyor.
Bugün birkaç dakikada yapılabilecekler:
• bir parola yöneticisi kurmak,
• e-posta adresini Have I Been Pwned'da sorgulamak ve sızan parolaları değiştirmek,
• ana e-posta hesabında doğrulama uygulamasıyla 2FA açmak, mümkünse SMS doğrulamayı kapatmak,
• kurumun sosyal medya parolalarını yenilemek ve eski paylaşımları (WhatsApp grubu, Drive dosyası, takvim notu) silmek,
• ayrılan çalışan ya da gönüllülerin hâlâ erişebildiği hesapları gözden geçirmek.
Başvurulabilecek diğer kaynaklar arasında aktivistlere yönelik gözetim ve hedefli saldırılar üzerine araştırmalar yayımlayan Citizen Lab, Tactical Tech'in pratik araç kütüphanesi Security in a Box, Türkiye'de siber olay bildirimi için Ulusal Siber Olaylara Müdahale Merkezi (USOM) ve veri sorumlusu yükümlülükleriyle ihlal bildirim formu için KVKK'nın resmî sitesi bulunuyor.
Devamını okuyun
Tüm gündem →Haber
TTB'den HIV alanında çalışan derneklerin sorunları için üç kuruma başvuru
eSTK · 16 Ekim 2026
Duyuru
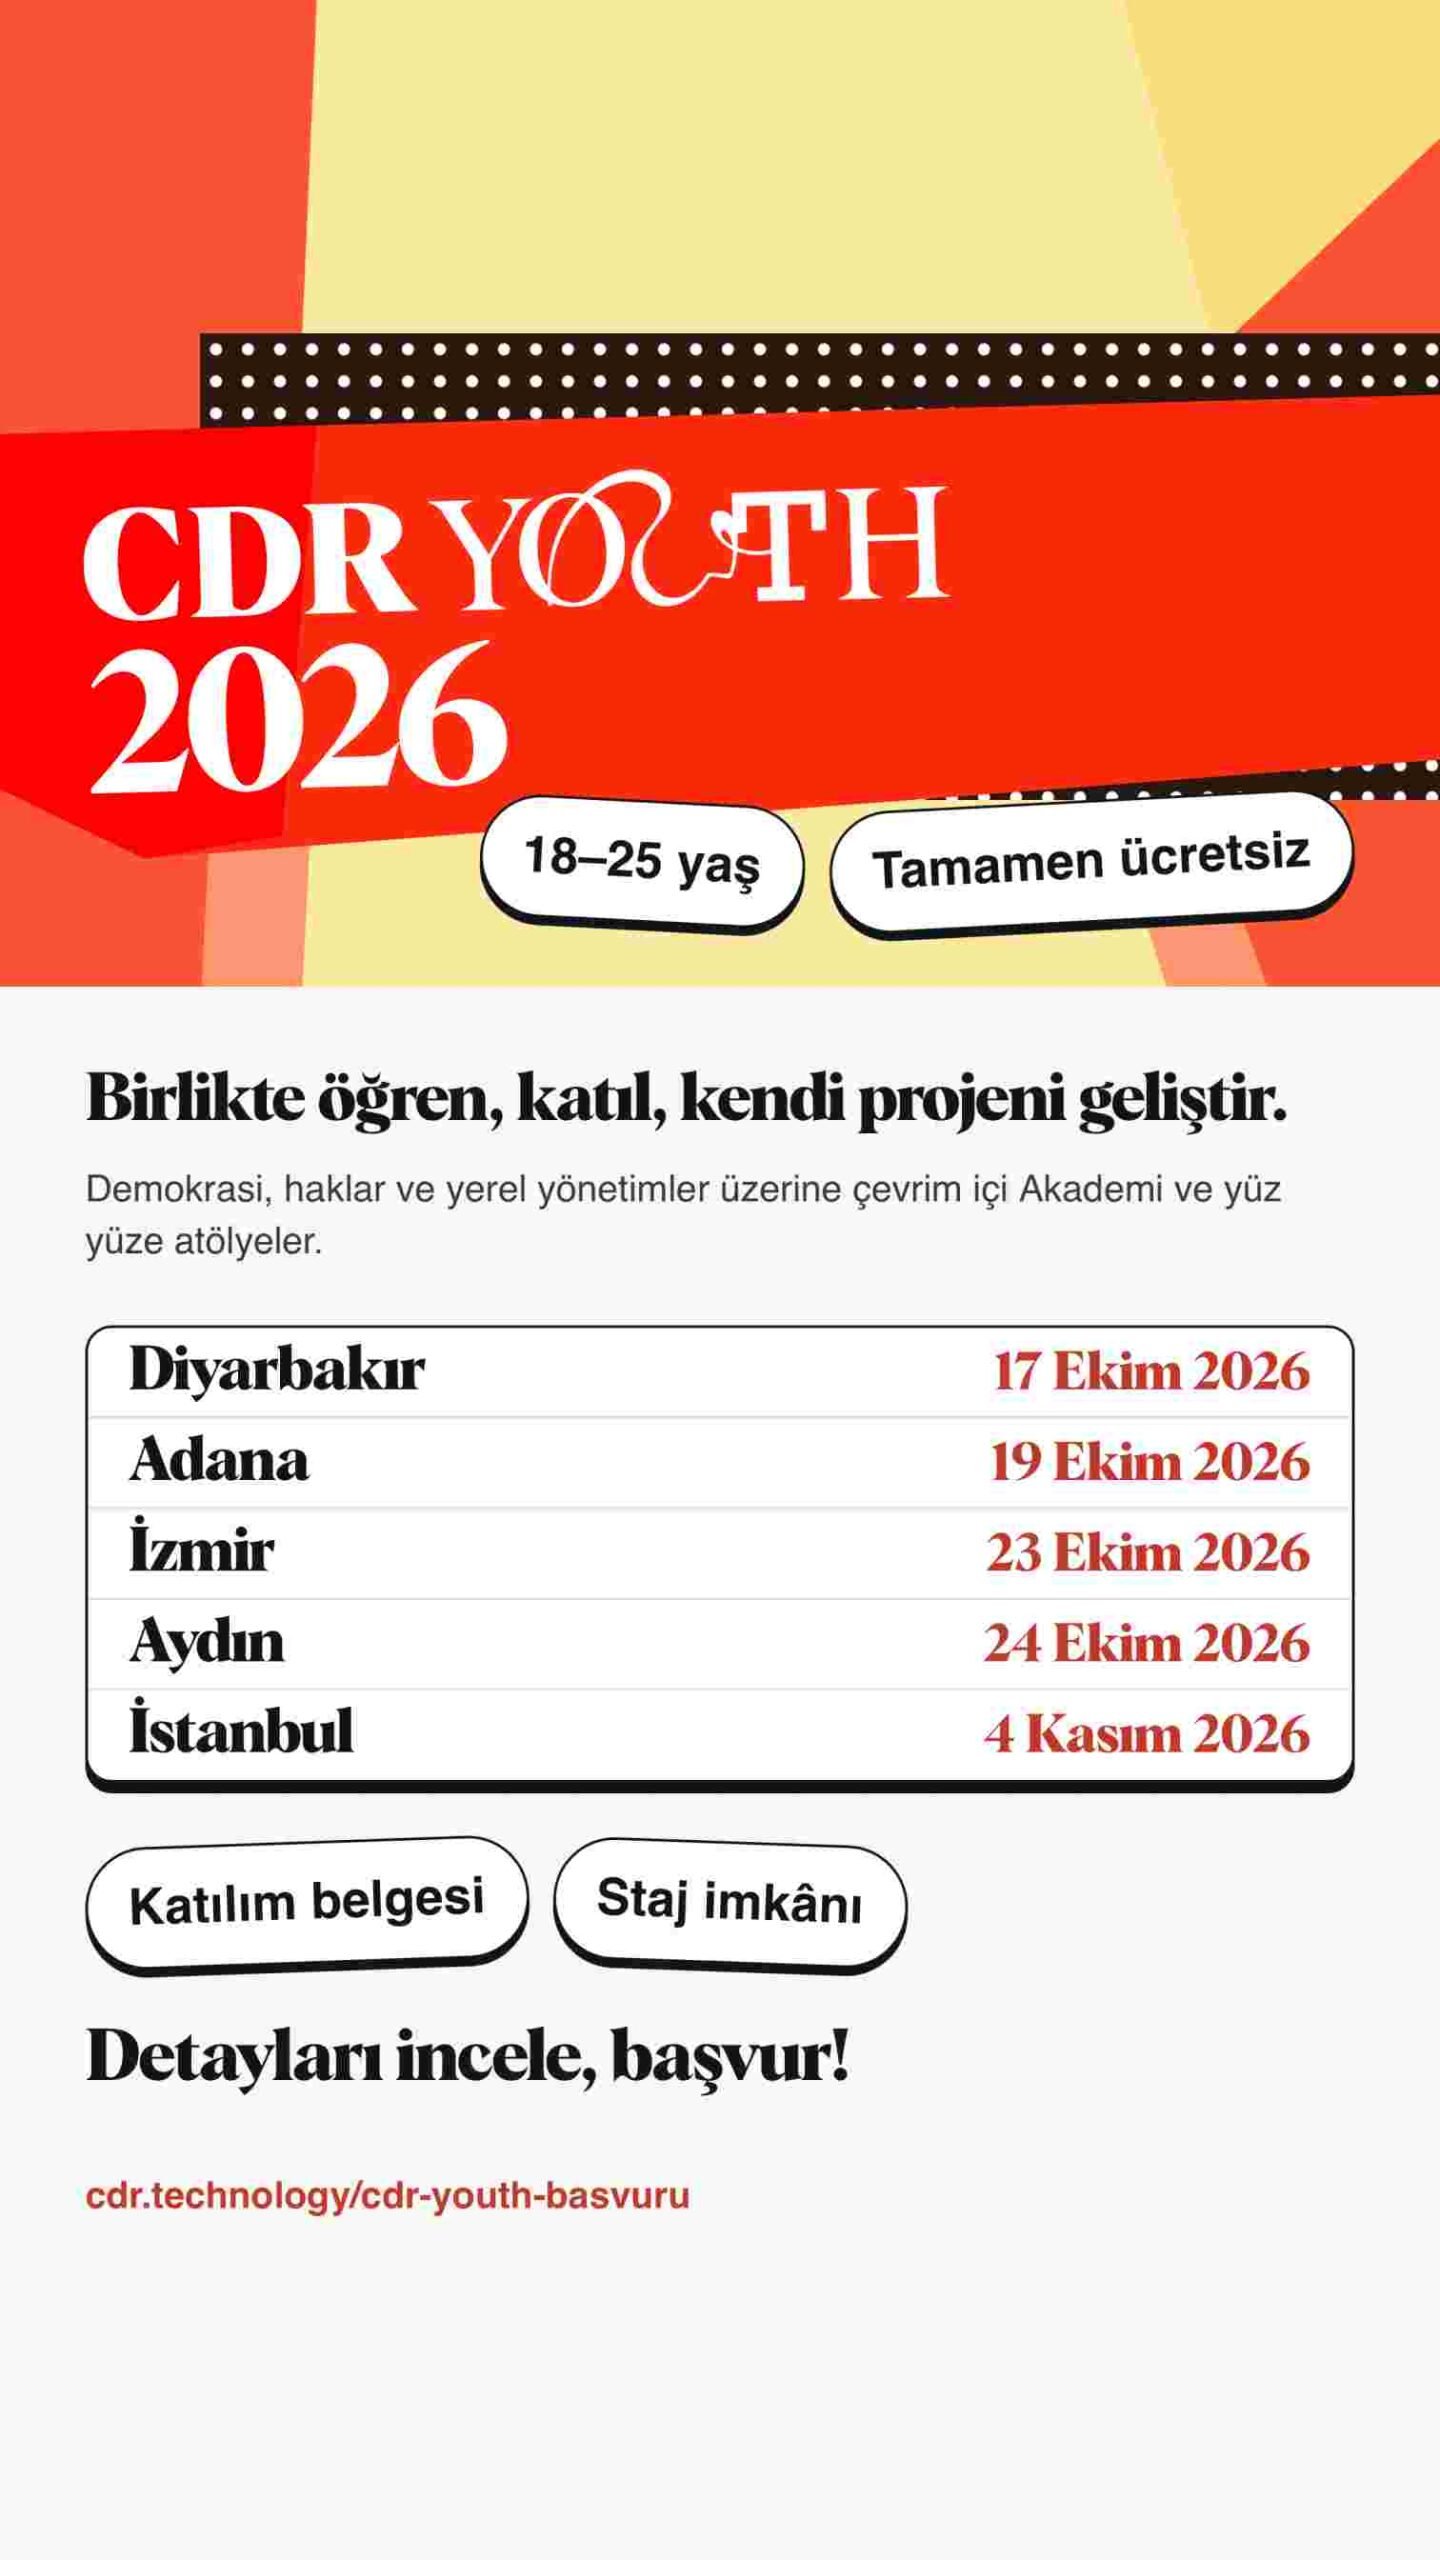
CDR Youth 2026: Gençlere Demokrasi ve Yerel Katılım Üzerine Ücretsiz Program
eSTK · 15 Ekim 2026
Etkinlik
Vicdan Vakfı'nın çevrim içi İnsan Hakları Okulu 4 Kasım'da başlıyor
Vicdan Vakfı · 15 Ekim 2026
Yeniliklerden ilk siz haberdar olun
Yeni açılan hibe çağrıları, ilanlar ve sivil toplum gündemindeki gelişmeleri e-postanıza gönderelim.